迷惑メール|「先ほどの件について」に注意
いかにも先ほどまで話していたかのように装う嘘メール(メールタイトル「先ほどの件について」)が届いたので注意喚起。
「先ほどの件について」というタイトルの嘘メール(迷惑メール)の実例
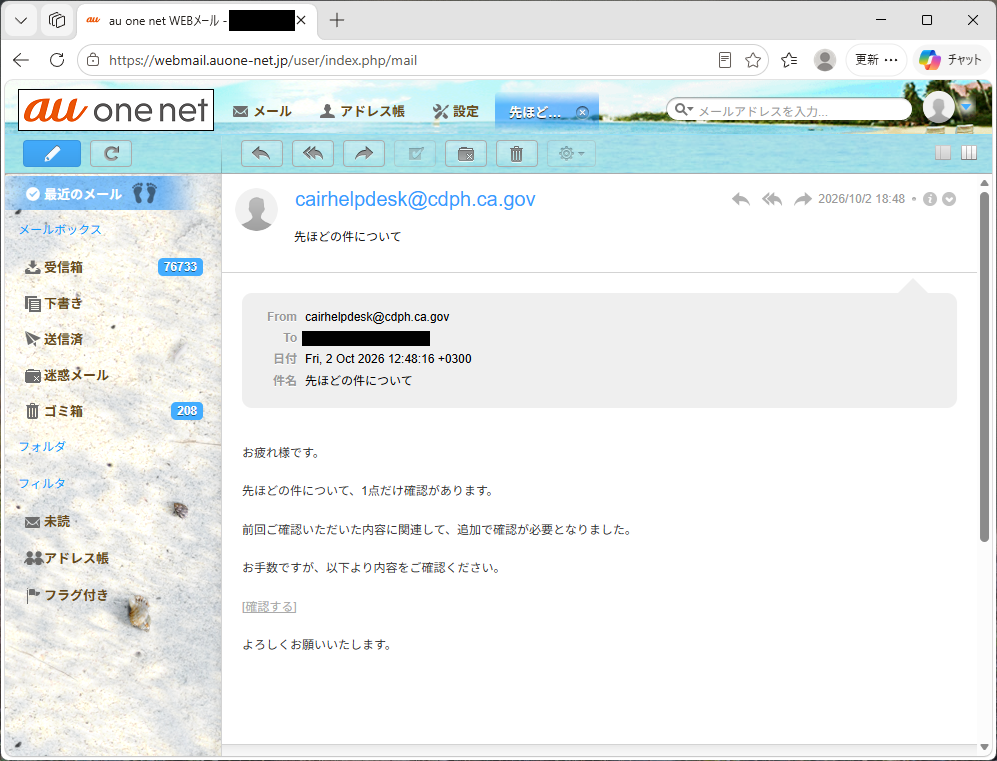
メール送信元 :cairhelpdesk@cdph.ca.gov
メール送信日時:2026年10月2日(金曜日)12時48分16秒
メールタイトル:先ほどの件について
お疲れ様です。
先ほどの件について、1点だけ確認があります。
前回ご確認いただいた内容に関連して、追加で確認が必要となりました。
お手数ですが、以下より内容をご確認ください。
[確認する]
よろしくお願いいたします。
送信元メールアドレスに心当たりがない
送信元となるメールアドレス「cairhelpdesk@cdph.ca.gov」のドメインはアメリカ合衆国の公的機関のもののようだけれど、私が「先ほど」どころかこれまでの人生で1回もアメリカの公的機関とやり取りをしたことがないため、この時点でもう嘘のメール(迷惑メール/詐欺メール)だということが分かる。
送信元メールアドレスは詐称されていた
参考までに今回の送信元メールアドレス「cairhelpdesk@cdph.ca.gov」について生成AIに聞いてみると、以下のような回答が得られた。
結論からお伝えすると、そのメールは「なりすまし(偽装)メール」である可能性が極めて高く、非常に危険です。 開封せず、速やかに削除することをお勧めします。
1. このメールアドレスの正体
「cairhelpdesk@cdph.ca.gov」というアドレス自体は、実在するアメリカ・カリフォルニア州保健福祉庁(CDPH)の「カリフォルニア予防接種登録ヘルプデスク」の正規のメールアドレスです。
しかし、あなたが日本国内に住んでおり、カリフォルニア州の医療機関やワクチン接種システム(CAIR)に全く心当たりがない場合、以下のいずれかの理由で届いています。
• 送信元の偽装(なりすまし): 悪意ある攻撃者が、メールの「送信元(From)」の表示を本物の政府機関のアドレスに書き換えて送信しているケースです。
• アカウントの乗っ取り: 本物のシステムやアカウントがハッキングされ、そこから大量の迷惑メールが配信されているケースです。
2. 想定される危険性と対策
実在する政府機関のドメイン(.gov)を悪用することで、受信者を安心させ、リンクをクリックさせようとする手口(フィッシング詐欺やマルウェア感染を狙ったもの)が世界中で横行しています。
メール本文のリンク先URLが怪しい
メール本文内のテキスト[確認する]のリンク先URLが以下のようになっており、いかにも怪しい。
hxxps://dalavizuri.z19.web.core.windows.net/?phone=050-3095-4311(安全のためURLの一部を加工。「hxxps」は実際には「https」)
リンク先は詐欺サイトの可能性が高い
メール本文内のテキスト[確認する]のリンク先URLについて生成AIに聞いてみると、以下のような恐ろしい回答が得られた。
そのリンク先は極めて危険です。絶対にクリックしないでください。
このURLは、近年多発している「サポート詐欺(偽のウイルス警告)」や「フィッシング詐欺」のために作られた、悪意ある偽サイトの典型的な構造を持っています。
危険である理由は主に3点あります。
1. web.core.windows.net の悪用
URLに含まれる「web.core.windows.net」は、Microsoft Azure(マイクロソフトのクラウドサービス)の正規のドメインです。
犯罪グループは、この無料・低価格で使える本物のマイクロソフトの仕組みを悪用して、大量の詐欺サイトを量産しています。本物のマイクロソフトのドメインが含まれているため、セキュリティソフトの網をすり抜けやすいという非常に厄介な特徴を持っています。
2. 末尾の電話番号(050-3095-4311)の正体
URLの最後にある ?phone=050-3095-4311 という部分は、「詐欺グループが用意したコールセンターの電話番号」です。
このリンクを開くと、画面が「ウイルスに感染しました!」「個人情報が流出しています!」といった偽の警告画面(多くは大音量の警告音や音声ガイダンス付き)で埋め尽くされます。そして、画面上に「マイクロソフトサポート:050-3095-4311に今すぐお電話ください」と表示される仕掛けになっています。
実際に、この「050-3095-4311」という番号は、Yahooやマイナポータルなどを装ったフィッシング詐欺メールの誘導先として、多くの被害報告や注意喚起が上がっています。
3. クリックした場合の主な被害
• サポート詐欺: 画面の指示通りに電話をかけてしまうと、片言の日本語を話す「偽のサポートコンサルタント」に繋がり、パソコンを遠隔操作されて高額なサポート契約(電子マネーやクレジットカード決済)を結ばされます。
• フィッシング詐欺: 偽のログイン画面が表示され、IDやパスワード、クレジットカード情報を盗み取られます。
メール本文内のリンク先URLのドメインが「windows.net」となっているため、URLだけ見ると、マイクロソフト社が運営するWindowsの安全なサイトだと勘違いして安心してクリックしてしまう人がいるのではないかと心配してしまう。マイクロソフト社のドメインそのものは信用がおけるとしても、マイクロソフト社のサービスを悪用して偽サイトが用意されている場合があるので要注意だ。
メール本文内に宛先も署名も書かれていない
嘘ではない本物メールであっても宛先も署名も書いてくれない人は少数だけれど世の中にはいる。少数派の人の癖(宛名も署名も書かない癖)に慣れすぎていると、疑うことを忘れて詐欺サイトへのリンクをクリックしてしまうかもしれない。もしかしたら、この噓メール(迷惑メール/詐欺メール)送信者は、騙されやすい人を狙っているのかもしれない。
このメールが嘘メール(迷惑メール/詐欺メール)だと判断できるポイント(まとめ)
- 送信元メールアドレスに心当たりがない
- 送信元メールアドレスのドメインがアメリカ合衆国の公的機関のものとなっており、私はこれまでの人生でアメリカ合衆国の公的機関とやり取りをしたことが一度もない
- 送信元メールアドレスのドメインが詐称されている
- メール本文内テキストのリンク先URLのドメインが詐欺サイト(偽サイト)の可能性が高いURLとなっている
皆さん、このような先ほどまで親しそうに話していたことを装う嘘メール(迷惑メール/詐欺メール)には騙されないようにご注意を。
メール本文のボタンやテキストリンクは絶対にクリックしないようにしよう。