迷惑メール|「ご依頼の品を届け先する整備をしています」に注意
注文した商品が届くことを装う典型的な迷惑メール(詐欺メール)が届いたので注意喚起。
注文した商品が届くことを装う迷惑メール(詐欺メール)の実例
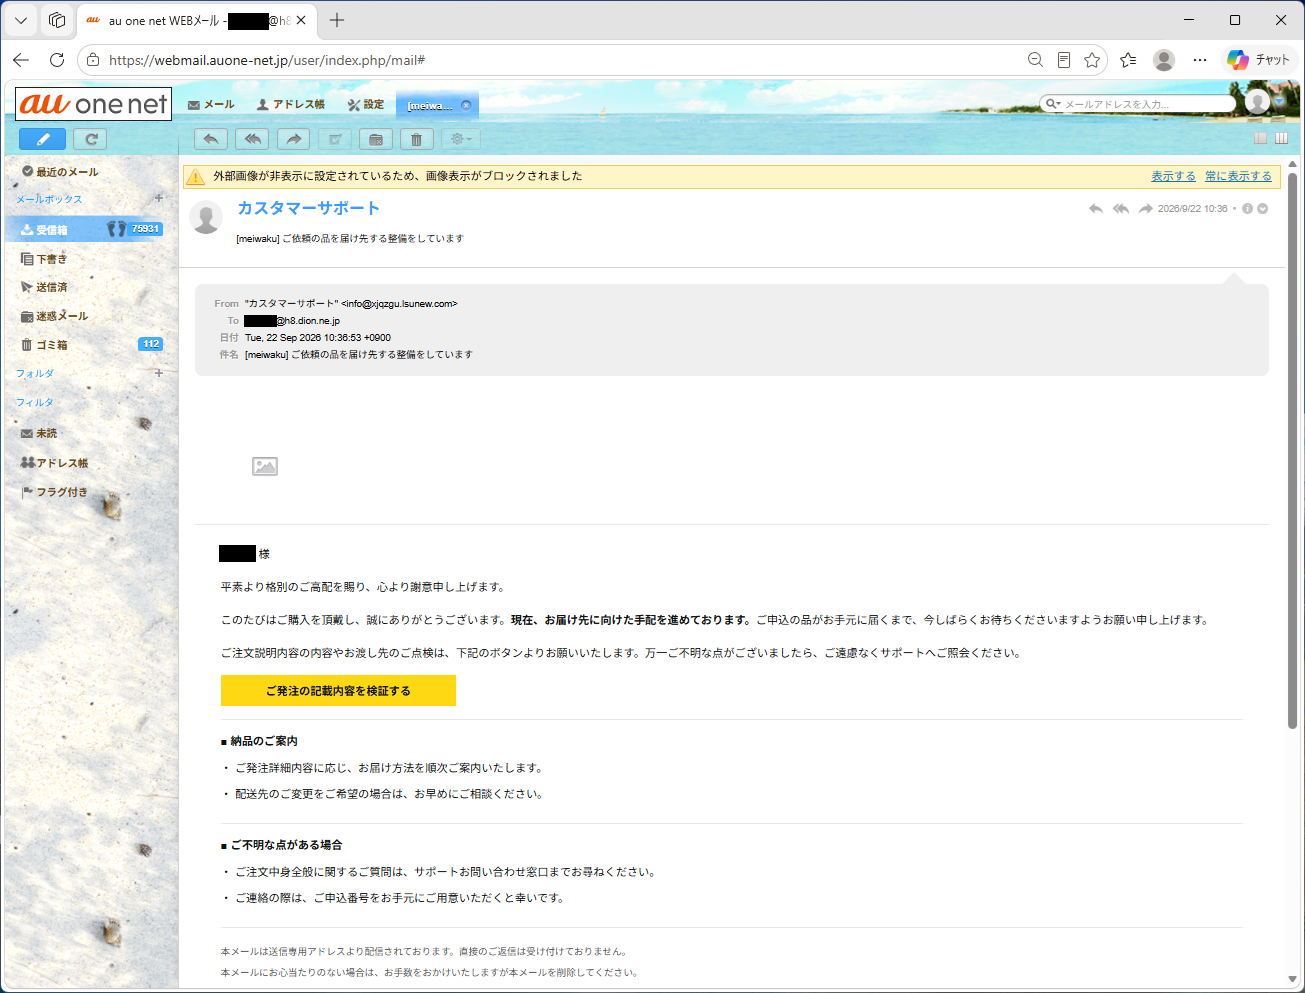
送信元アドレス:"カスタマーサポート" info@xjqzgu.lsunew.com
メール送信日時:2026年9月22日10時36分
メールタイトル:ご依頼の品を届け先する整備をしています
XXXXXXXXXX 様
平素より格別のご高配を賜り、心より謝意申し上げます。
このたびはご購入を頂戴し、誠にありがとうございます。現在、お届け先に向けた手配を進めております。ご申込の品がお手元に届くまで、今しばらくお待ちくださいますようお願い申し上げます。
ご注文説明内容の内容やお渡し先のご点検は、下記のボタンよりお願いいたします。万一ご不明な点がございましたら、ご遠慮なくサポートへご照会ください。
ご発注の記載内容を検証する
■ 納品のご案内
・ ご発注詳細内容に応じ、お届け方法を順次ご案内いたします。
・ 配送先のご変更をご希望の場合は、お早めにご相談ください。
■ ご不明な点がある場合
・ ご注文中身全般に関するご質問は、サポートお問い合わせ窓口までお尋ねください。
・ ご連絡の際は、ご申込番号をお手元にご用意いただくと幸いです。
本メールは送信専用アドレスより配信されております。直接のご返信は受け付けておりません。
本メールにお心当たりのない場合は、お手数をおかけいたしますが本メールを削除してください。
送信元メールアドレスのメールドメインが不審なドメイン
送信元メールアドレスのドメイン「xjqzgu.lsunew.com」は見慣れないドメインであるため、生成AIに安全性を確認したところ、迷惑メールで利用される可能性が高いとの回答だった。送信元メールアドレスの信頼性が極めて低いと判断する生成AIの回答内容
結論から申し上げますと、ご提示いただいたドメイン lsunew.com(および ://lsunew.com)は、安全性・信頼性が極めて低い(フィッシング詐欺やスパムの可能性が非常に高い)ドメインと考えられます。 このドメインから届いたメールやリンクに対しては、絶対に個人情報を入力したり、添付ファイルを開いたりしないよう強くお勧めします。
ドメインが危険だと判断できる主な理由
実在する大学を騙(かた)るフィッシングの可能性
アメリカのルイジアナ州立大学(LSU)は、2026年にニューオーリンズ大学を統合し「LSU New Orleans」へと名称変更しています。この正規の大学の公式サイトは lsuneworleans.edu ですが、今回の lsunew.com は、この大学の名前(LSU New)を悪用して本物の組織に見せかけようとしている偽ドメインである可能性が非常に高いです。
ランダムな文字列のサブドメイン
メールアドレスの @ の後ろにある xjqzgu. というランダムな英字の羅列は、スパム配信者やフィッシング詐欺グループが大量の使い捨てアドレスを自動生成する際によく使う手口です。一般的な企業や大学がこのような意味のない文字列のサブドメインを一般の連絡用に使用することはありません。
大学コミュニティでの注意喚起
LSU(ルイジアナ州立大学)の関連コミュニティ(RedditのLSUスレッドなど)でも、大学の名前をもじった不審なドメインからのメールは「完全に怪しい(Totally sus)」「フィッシング詐欺テストまたは悪意ある詐欺メールであるため、すぐに報告・削除すべき」と注意喚起されています。
メールタイトルの日本語が変
「ご依頼の品を届け先する整備をしています」というメールタイトルを見た瞬間に、日本語が変であると気づく。特に「届け先する整備」という言い回しは日本語として意味をなさない。
メールタイトルの日本語が変な時点で、このメールは迷惑メール(詐欺メール)の可能性が高いと判断できる。
メール本文冒頭の宛先が変
メール本文の冒頭に、私の名前が記載されているが、本名ではない名前が記載されている。
購入した商品を私の自宅まで届けるためには、私の本名を知らないといけないのではないだろうか。
私の本名を記載していないため、迷惑メール(詐欺メール)の可能性が高まる。
メール本文内のボタンのリンク先ドメインが不審なドメイン
「ご発注の記載内容を検証する」というボタンの名称の日本語も変だけれど、そのボタンのリンク先URLは以下のようにもっと変(不審なドメイン)だった。
hxxps://hzkxjz.com/
(安全のためURLの一部を加工。「hxxps」は実際には「https」)
この不審なドメイン「hzkxjz.com」についても生成AIに安全性を質問すると、危険なドメインという回答であった。
リンク先サイトの信頼性が極めて低いと判断する生成AIの回答内容
結論から申し上げますと、hzkxjz.com も安全性・信頼性が極めて低く、非常に危険なドメインと判断できます。先ほどのドメインと同様に、悪意ある第三者がスパム配信、フィッシング詐欺、あるいはマルウェア(ウイルス)の配布目的で取得した「使い捨てドメイン」である可能性が極めて高いです。
ドメインが危険だと判断できる理由
無意味な英字の羅列(ランダム文字列)
hzkxjz という文字列には、英語としても他の言語としても意味がありません。このようなランダムな文字列のドメイン(.com)は、サイバー犯罪者が自動生成プログラム(DGAなど)を使って大量に一括取得する典型的なパターンです。
公式サイトや運営者情報の不在
一般的に信頼できる企業やサービスであれば、ドメイン名(URL)にブランド名やサービス名を含めます。検索を行っても、このドメインに関連する正規の会社、ブランド、サービスなどの情報は一切存在しません。
典型的な「使い捨て」の手口
セキュリティ対策ソフトやブラウザのブロック機能(ブラックリスト)をすり抜けるため、詐欺グループはこうした無意味なドメインを大量に用意し、対策されるたびに次々と新しいドメインへ乗り換える手法をとります。
商品を購入したショップ名が分からない
私がネットショップで商品を購入するとしたら、Amazonや楽天を利用することが多く、これらのショップで購入した場合は通常はメール本文内に「Amazon」や「楽天」などのショップ名が記載されているが、今回の迷惑メール(詐欺メール)にはショップ名が記載されておらず、どのショップで注文した何の商品なのかがメールだけでは全く分からない。
このようにメールでは情報が不足しているから、不安に思ったユーザに「ご発注の記載内容を検証する」というボタンをクリックさせて詐欺サイト(フィッシングサイト)に誘導するように仕向けている。
このメールが迷惑メール(詐欺メール)だと判断できるポイント(まとめ)
- 送信元メールドメインの信頼性が極めて低い。
- メールタイトルの日本語が変。
- メール本文冒頭の宛先に記載されている名前が本名ではない。
- サイトに誘導するボタンのリンク先サイトのドメインの信頼性が極めて低い。
- 商品購入に関するメールであるにも関わらず、ショップ名の記載がない、というような意図的な情報不足のメール構成となっており、詳細な情報を入手しようと思ったユーザーを詐欺サイトへ誘導する典型的なフィッシングメール(詐欺メール)の構造となっている。
皆さん、このような迷惑メール(詐欺メール)には騙されないようにご注意を。
メール本文のリンクやボタンは絶対にクリックしないように。
自分が商品を購入したサイトには心当たりがあるはずなので、商品の到着状況などを確認したい場合は商品を購入したサイトの公式サイトで確認を!